多くの銀行・金融サービス・保険(BFSI)企業は、自社の顧客データが規制に準拠していると信じています。しかし、規制当局からその証明を求められた途端、その自信にひびが入り始めます。
「証明」とは、ガバナンスのフォルダに収められている方針文書のこととは異なります。規制当局が求めているのは、それよりもさらに具体的なものです。
特定の顧客と意思決定について、企業は以下の点を示す必要があります:
- どの記録が信頼されたか、そしてなぜその記録が特定の意思決定に用いられたのか
- データの出所と、その所有者は誰か
- どのデータと管理措置が意思決定の根拠となったか、および例外を承認したのは誰か
多くのコンプライアンスチームは、自社のプロセスを詳細に説明することができます。しかし、特定の顧客、特定の決定、特定の時点について、その裏付けとなる証拠を迅速に提示できるチームはほとんどありません。
ポリシーを策定していることと、それが一貫して適用されたことを実証できることは別物であり、その違いこそが、多くのBFSI企業が問題に巻き込まれる原因となっている。ルールは整備されているものの、それを遵守していることを迅速かつ説得力を持って示す手段を、彼らは持っていないのだ。
貴社がその証拠を迅速かつ一貫して提示できるかどうかを検証する、簡単な方法をご紹介します。
貴社の顧客データは、規制当局の精査に耐えられますか?
もし規制当局から、ある1人の顧客と1つの決定に関する証拠の提示を求められた場合、御社のチームは数分以内に回答できるでしょうか?それとも、そもそも連携するよう設計されていないシステム間を数週間かけてその顧客を探し回り、不一致のある氏名や住所を照合し直してからでないと、調査すら始められないでしょうか?
迅速な回答には、次の2つの要素が不可欠です:
- その顧客に関する、矛盾する複数の情報ではなく、信頼できる単一のバージョン
- データの出所と承認者が明確に分かる追跡記録
多くの企業は、特に裏付けとなるデータが複数のシステムに分散している場合、これら両方を迅速かつ一貫して提供することに依然として苦労しています。
現在、規制当局は何を求めているのでしょうか?
規制の枠組みによってBFSI企業に課される義務は異なりますが、ガバナンス、説明責任、および実証可能な証拠の重要性がますます強調されている点は、いくつかの規制に共通しています。
- 「消費者義務」およびFCAは、企業に対し、個人顧客が受けた成果を評価・理解し、その証拠を提示することを求めています
- GDPR:企業が保有する個人データの内容、処理の目的、保存期間、および個人の権利がどのように保護されているかを把握することを求めている
- DORA:金融企業に対し、ICTリスク管理、オペレーショナル・レジリエンス、および重要な技術プロバイダーに対する監督体制の強化を義務付けている
- EU AI法:金融サービスで使用される特定のAIシステムに対し、ガバナンス、透明性、およびリスク管理の義務を導入する。
これらはいずれも新しい分野ではありません。変化したのは、規制当局が要求に応じてどの程度の詳細情報を期待しているかという点です。
規制当局が特定の顧客を挙げ、ある決定の根拠を問うた場合、その結果を、それを裏付けたデータ、統制、承認と結びつけて説明できなければなりません。
連携していないシステムは、BFSI企業にとってどのようにコンプライアンス上の死角を生み出すのでしょうか?
BFSI企業の各システムは、それぞれ異なる業務目的のために顧客データを収集しています。
例えば、コアバンキングプラットフォームは口座情報を、CRMは顧客関係情報を、保険契約管理システムは契約情報を、保険金請求プラットフォームは保険事故や損害情報を記録します。それぞれのシステムは、顧客や同僚がその時点で入力した内容に基づき、独自のスケジュールに従って独自のデータを更新します。
数ヶ月、数年と経つにつれ、これらの記録は互いに乖離していきます。記録同士を整合させる仕組みは存在せず、どのバージョンを信頼すべきかを示す指針もありません。
その結果、同じ人物や組織について、住所、識別子、役割、関係性が異なる複数のバージョンが、それらを照合するようには設計されていないシステム全体に散在することになりかねません。
例えば、KYCの更新作業中に何が問題となるのでしょうか?
- コアバンキングシステムには3年前の住所が登録されている
- CRMにはより新しい住所が登録されている
- オンボーディングプラットフォームでは、関係性の異なる時期に別の担当者がフォームに記入したため、同じ実質的所有者に対して異なる法人名が記載されている
各記録は、それぞれの状況においては有効であったかもしれませんが、それらを総合すると、矛盾があり不完全な状況が浮かび上がります。レビューを開始する前に、チームは、これらの記録が同一の当事者を指しているかどうか、どの情報源が最新であるか、そしてどの情報を信頼すべきかを明らかにしなければなりません。
そうなると、規制当局からの問い合わせに数分で回答することはできなくなります。
なぜAIによって、不十分な顧客データがコンプライアンス上のリスクをさらに大きくしてしまうのでしょうか?
AIモデルは、受け取った顧客記録をすべて事実として扱います。そして、その決定がどのようなものであれ、ミリ秒単位で判断を下します。
- 与信枠
- 新規顧客受け入れの承認
- 適格性チェック
- 不正フラグ
- 保険金請求の決定
- 引受審査への照会
- 顧客の脆弱性評価
矛盾や古い記録が上流段階で特定・管理されない限り、それらは信頼できるデータと同様に、一見して信頼できるものとして処理されてしまう可能性があります。したがって、信頼性の低い記録は、迅速かつ大規模に意思決定に影響を及ぼす可能性があります。
企業は、モデルのパフォーマンスだけでなく、その出力を裏付けたデータ、そのデータの出所、および適用された管理措置についても説明できる能力を、ますます求められるようになっています。
- 手作業によるエラーは、孤立したままになるか、1件ずつしか検出されない可能性があります
- 自動化されたプロセスでは、同じデータの問題がはるかに大規模な対象範囲に繰り返し発生する可能性があります
先ほど触れたテストは、ここでも当てはまります。しかし、ここでは問題が機械の速度で進行します。かつては1人の顧客について数分以内に説明できなかった企業が、今では、誰にも気づかれる前に、何千人もの顧客に対して同じ根拠のない決定を繰り返すモデルを抱えているのです。
なぜ、厳格なコンプライアンス方針であっても、その遵守を証明することが依然として難しいのでしょうか?
多くのBFSI企業は、すでに詳細なポリシー、データガバナンスの枠組み、および文書化された統制措置を整備しています。
問題は、その方針が遵守されていたことを証明しなければならない段階になって初めて明らかになる:
- ある顧客の事例では
- ある日のこと
- ある決定について
真の試金石となるのは、ある意思決定の背景にあるデータ、統制、承認が、誰かがそれを求めた瞬間に確実に記録され、検索可能であったかどうかである。多くの企業は、ポリシーや統制が存在するかどうかを検証しているが、実際の顧客や意思決定に対して、裏付けとなる証拠をどれほど迅速にまとめられるかを検証する準備は十分でない場合がある。
そして、それこそが真の課題なのです。
AIデータの準備状況に関するマッキンゼーの最近の調査は、技術的な観点から同様の結論に達している。すなわち、AIはデータ品質の基準を下げるものではなく、誤りを犯した場合のコストと影響の速度を高めるものである。同調査によると、組織全体でAIを完全に導入している企業はわずか7%にとどまっている。 その主な理由は、AIを支える基盤となるデータがまだ準備できていなかったためである。
BFSI企業がコンプライアンスの証拠を容易に提示できるようにする方法
この課題を解決するには、信頼できる顧客データや取引先データを共有インフラとして扱うことから始める必要があります。
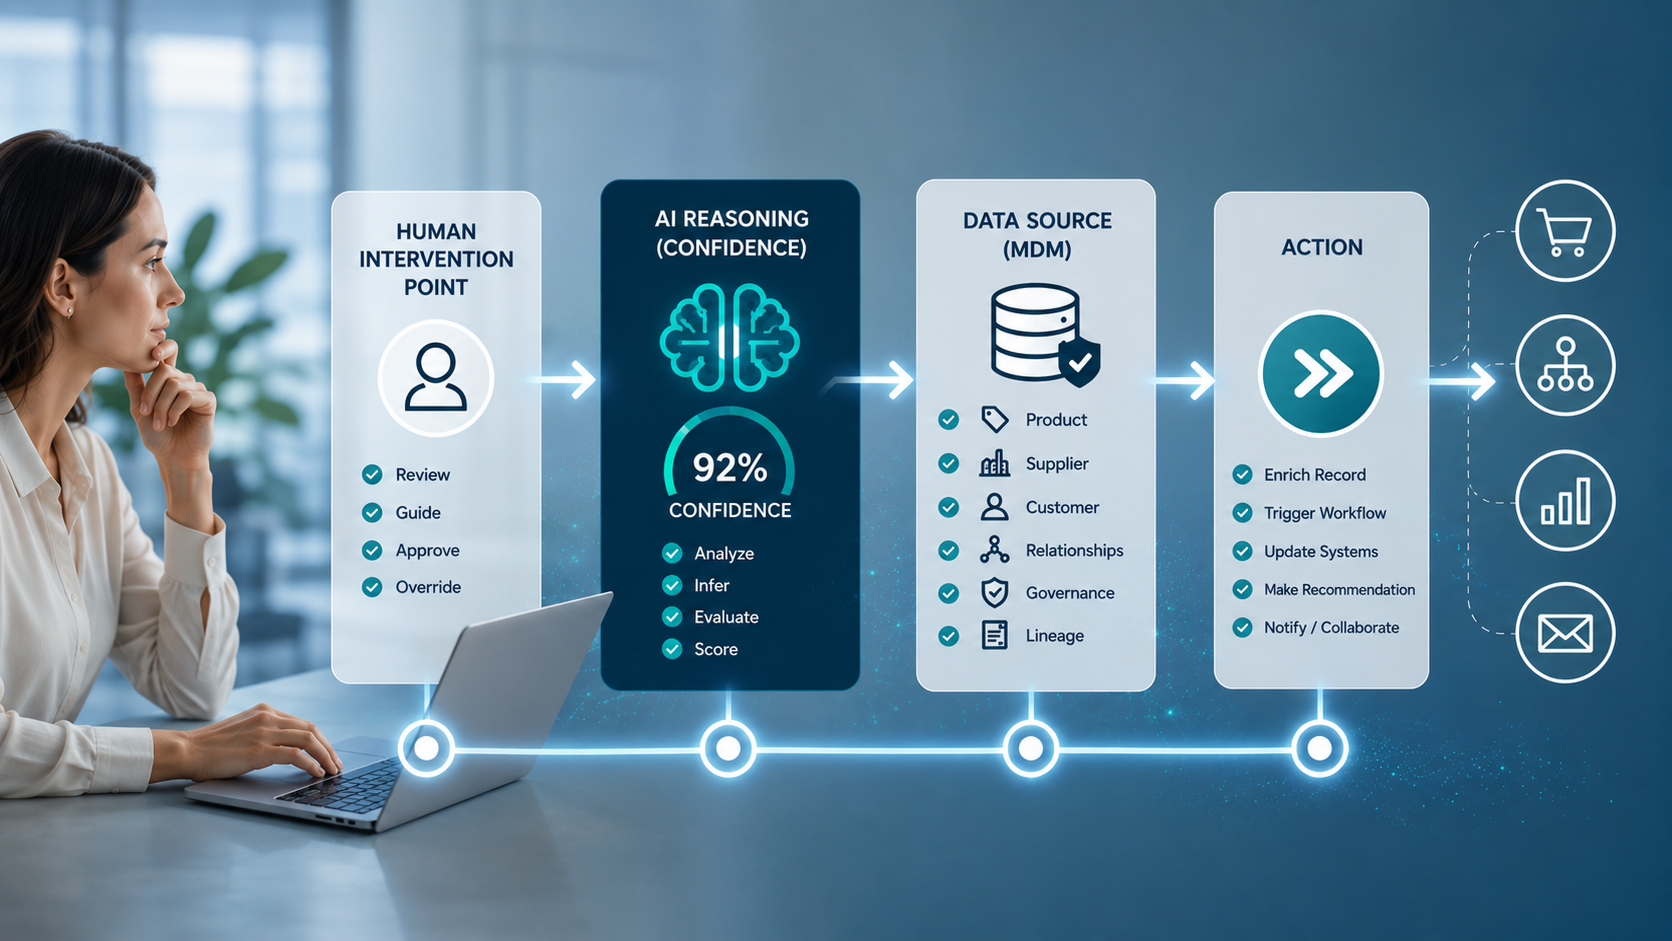
Stibo Systemsの信頼性の高いインテリジェンスプラットフォーム「STEP」を基盤とする顧客データソリューション「Customer Experience Data Cloud 」は、BFSI企業にガバナンスの行き届いたマスターデータの基盤を提供します。これにより、BFSI企業はIDを連携させ、透明性の高いルールを適用し、信頼できるレコードがどのように作成されたかの証拠を保持することが可能になります。そのソリューションとは:
- 透明性の高い照合ルールおよびサバイバーシップルールを適用し、企業がレコードがリンクされた理由や、どの値が選択されたかを把握できるよう支援します
- データリネージを追跡し、各顧客データがどこから来たのか、最後に変更されたのはいつかを示します
- 顧客、口座、保険契約、組織、ブローカー、および関連当事者間の関係や階層を管理します
- スチュワードシップおよび例外処理ワークフローをサポートし、重要な身元に関する決定がシステムロジックの中に隠されたままになることなく、レビュー可能にする
ロイヤル・ロンドンをはじめとする企業は、すでにこの方法で顧客データを運用しています。規制当局からの質問に合格した企業は、フォルダ内にどれだけの文書が保管されていようとも、質問があるたびに即座に回答することができます。
よくある質問
CRM、データレイク、コンプライアンス目的のガバナンスされたアイデンティティレイヤーの違いは何ですか?
CRMは顧客とのやり取りを記録します。 データレイクは生データを保存し、分析します。 どちらも顧客記録のどのバージョンが正しいかを決定したり、その決定を説明可能にするために作られているわけではありません。これがガバナンスされたアイデンティティレイヤーの目的です。
EU AI法は、顧客の意思決定にAIを使用するBFSI企業にいつ適用されますか?
EU AI法は2026年8月に完全に適用され、高リスクのAIシステムに対する特定の義務が課されます。これには、BFSIにおける多くのAI駆動のクレジット、オンボーディング、クレーム、アンダーライティングの決定が含まれます。
ガバナンスされたアイデンティティレイヤーはデータガバナンスプログラムの必要性を置き換えるのでしょうか?
いいえ。 それはガバナンスプログラムに何かを強制するものを与えます。 ポリシーがルールを定め、アイデンティティレイヤーがそのルールを実際の顧客記録と照合可能にします。
企業が書類上は準拠していても、AI監査に失敗することはありますか?
はい、そしてこれは規制当局が見つけているより一般的なギャップの一つになりつつあります。 文書化されたポリシーは意図を示しています。 AI監査は、実際の決定の背後にあるデータがその意図と一致するかどうかをテストしますが、これはまったく別の問題です。
現在のルールが適用される前に作成された旧顧客データはどうなりますか?
レガシーデータには免除がありません。 もしそれが今日でも顧客の意思決定に影響を与えているなら、規制当局はその証拠を求めることができます。記録が元々作成された時期に関係なくです。
企業はどのくらいの頻度でこの証拠を提供できるかをテストすべきですか?
固定された規制の間隔はありませんが、主要な企業はそれを消防訓練のように扱い、規制当局が最初に実施するのを待つのではなく、実際の顧客シナリオで内部テストを行います。