Molte aziende del settore bancario, dei servizi finanziari e assicurativi (BFSI) ritengono che i dati dei propri clienti siano conformi alle normative. Tuttavia, quando un’autorità di vigilanza chiede loro di dimostrarlo, la loro sicurezza inizia a vacillare.
Una prova non equivale semplicemente a una politica archiviata in una cartella dedicata alla governance. Le autorità di regolamentazione vogliono qualcosa di più specifico.
Per un determinato cliente e una determinata decisione, le aziende devono dimostrare:
- Quale documento è stato ritenuto attendibile e perché è stato utilizzato per una determinata decisione
- Da dove provenivano i dati e chi ne era il titolare
- Quali dati e controlli hanno supportato la decisione e chi ha approvato eventuali eccezioni
La maggior parte dei team di conformità è in grado di descrivere i propri processi in dettaglio. Ma pochi riescono a produrre rapidamente tali prove a sostegno, per un singolo cliente, una singola decisione e un determinato momento.
Avere una politica non equivale a essere in grado di dimostrare che sia stata applicata in modo coerente, ed è proprio in questa differenza che molte aziende del settore BFSI finiscono per trovarsi in difficoltà. Le regole ci sono, ma non dispongono di un modo rapido e difendibile per dimostrare di rispettarle.
Ecco un modo semplice per verificare se la vostra azienda è in grado di fornire tali prove in modo rapido e coerente.
I dati dei vostri clienti sono in grado di reggere al vaglio delle autorità di regolamentazione?
Se un'autorità di regolamentazione vi chiedesse prove relative a un cliente e a una decisione, il vostro team sarebbe in grado di rispondere nel giro di pochi minuti, oppure impieghereste settimane a rintracciare quel cliente in sistemi che non sono mai stati progettati per comunicare tra loro, riconciliando nomi e indirizzi che non corrispondono prima ancora di poter iniziare?
Rispondere rapidamente dipende da due fattori:
- Una versione attendibile di quel cliente, anziché diverse versioni contrastanti
- Una traccia visibile che indichi da dove provengono i dati e chi li ha approvati
Molte aziende hanno ancora difficoltà a garantire entrambi questi aspetti in modo rapido e coerente, soprattutto quando i dati di supporto sono distribuiti su più sistemi.
Cosa chiedono attualmente le autorità di regolamentazione?
I diversi quadri normativi impongono obblighi diversi alle aziende del settore BFSI, ma molti di essi pongono un'enfasi crescente su governance, responsabilità e prove dimostrabili.
- Il «Consumer Duty» e la FCA, che impongono alle società di valutare, comprendere e documentare i risultati ottenuti dai clienti al dettaglio
- Il GDPR, che impone alle imprese di comprendere quali dati personali detengono, perché vengono trattati, per quanto tempo devono essere conservati e in che modo vengono tutelati i diritti individuali
- DORA, che impone alle società finanziarie di rafforzare la gestione dei rischi ICT, la resilienza operativa e la supervisione dei fornitori di tecnologie critiche
- La legge dell’UE sull’intelligenza artificiale (EU AI Act), che introduce obblighi in materia di governance, trasparenza e gestione dei rischi per determinati sistemi di intelligenza artificiale utilizzati nei servizi finanziari.
Nulla di tutto ciò è una novità. Ciò che è cambiato è il livello di dettaglio che le autorità di regolamentazione si aspettano su richiesta.
Quando un'autorità di regolamentazione indica un cliente e chiede le motivazioni alla base di una decisione, è necessario essere in grado di collegare il risultato ai dati, ai controlli e alle approvazioni che lo hanno sostenuto.
In che modo i sistemi non integrati creano punti ciechi in materia di conformità per le aziende del settore BFSI?
Ogni sistema all’interno di un’azienda del settore BFSI acquisisce i dati dei clienti per uno scopo aziendale diverso.
Ad esempio, una piattaforma bancaria centrale può registrare un conto, un sistema CRM una relazione, un sistema di gestione delle polizze un contratto e una piattaforma di gestione dei sinistri un evento o un sinistro. Ciascuno di essi aggiorna la propria versione secondo le proprie tempistiche, utilizzando ciò che un cliente o un collega ha digitato in quel momento.
Nel corso dei mesi e degli anni, tali registrazioni finiscono per divergere. Nulla le obbliga a essere coerenti tra loro e nulla indica a chi debba fare affidamento su quale versione.
Il risultato può essere la presenza di diverse versioni della stessa persona o organizzazione, con indirizzi, identificativi, ruoli e relazioni diversi, sparse tra sistemi che non sono mai stati progettati per riconciliarli.
Cosa può andare storto durante un aggiornamento KYC, ad esempio?
- Il sistema bancario centrale riporta un indirizzo risalente a tre anni fa
- Il CRM ne riporta uno più recente
- La piattaforma di onboarding indica un soggetto giuridico diverso per lo stesso titolare effettivo, poiché un modulo è stato compilato da qualcun altro in un momento diverso del rapporto
Ogni registrazione potrebbe essere stata valida nel proprio contesto originale, ma nel loro insieme presentano un quadro contraddittorio e incompleto. Prima di poter avviare la revisione, il team deve stabilire se le registrazioni si riferiscano alla stessa persona, quale fonte sia aggiornata e a quali informazioni si debba dare credito.
È in quel momento che non è più possibile rispondere a un'autorità di vigilanza in pochi minuti.
Perché l’intelligenza artificiale trasforma i dati dei clienti di scarsa qualità in un rischio di conformità ancora maggiore?
Un modello di IA considera come un dato di fatto qualsiasi record relativo al cliente che riceve. Prende una decisione in pochi millisecondi, indipendentemente dal fatto che tale decisione sia:
- Una linea di credito
- Un'approvazione di onboarding
- Una verifica di idoneità
- Un segnalamento di frode
- Una decisione in merito a un sinistro
- Un rinvio per la sottoscrizione
- Una valutazione della vulnerabilità del cliente
A meno che i dati contraddittori o obsoleti non vengano individuati e gestiti a monte, potrebbero essere trattati con la stessa apparente affidabilità dei dati attendibili. Un dato inaffidabile può quindi influenzare le decisioni rapidamente e su larga scala.
Sempre più spesso, le aziende devono essere in grado di spiegare non solo come ha funzionato un modello, ma anche quali dati ne hanno supportato i risultati, da dove provenivano tali dati e quali controlli sono stati applicati.
- Gli errori manuali possono rimanere isolati o essere rilevati un caso alla volta
- I processi automatizzati possono replicare lo stesso problema relativo ai dati su una popolazione molto più ampia
Il test che ho menzionato in precedenza vale anche in questo caso. Ma qui il problema si verifica alla velocità della macchina. Un’azienda che non riusciva a fornire una risposta per un singolo cliente in pochi minuti ora ha un modello che ripete quella stessa decisione non verificata su migliaia di clienti prima che qualcuno se ne accorga.
Perché può essere ancora difficile dimostrare l’efficacia di solide politiche di conformità?
Molte aziende del settore BFSI dispongono già di politiche dettagliate, quadri di governance dei dati e controlli documentati.
Il problema emerge quando è il momento di dimostrare che la politica è stata rispettata:
- Per un cliente
- In un determinato giorno
- Per una decisione
La vera prova consiste nel verificare se i dati, i controlli e le approvazioni alla base di una decisione siano stati registrati e siano recuperabili nel momento in cui qualcuno ne fa richiesta. La maggior parte delle aziende verifica l’esistenza di politiche e controlli, ma potrebbe essere meno preparata a verificare la rapidità con cui è possibile raccogliere le prove a sostegno per un cliente o una decisione reali.
Ed è questa la vera sfida.
Una recente ricerca di McKinsey sulla preparazione dei dati per l’IA giunge a una conclusione simile da un punto di vista tecnico: l’IA non abbassa gli standard di qualità dei dati, ma aumenta il costo e la rapidità con cui si commettono errori. La stessa ricerca ha rilevato che solo il 7% delle aziende ha implementato pienamente l’IA in tutta la propria organizzazione. Principalmente perché i dati sottostanti non erano pronti a supportarla.
Come le aziende del settore BFSI possono semplificare la produzione di prove di conformità
La soluzione inizia con il considerare i dati affidabili relativi a clienti e soggetti terzi come un’infrastruttura condivisa.
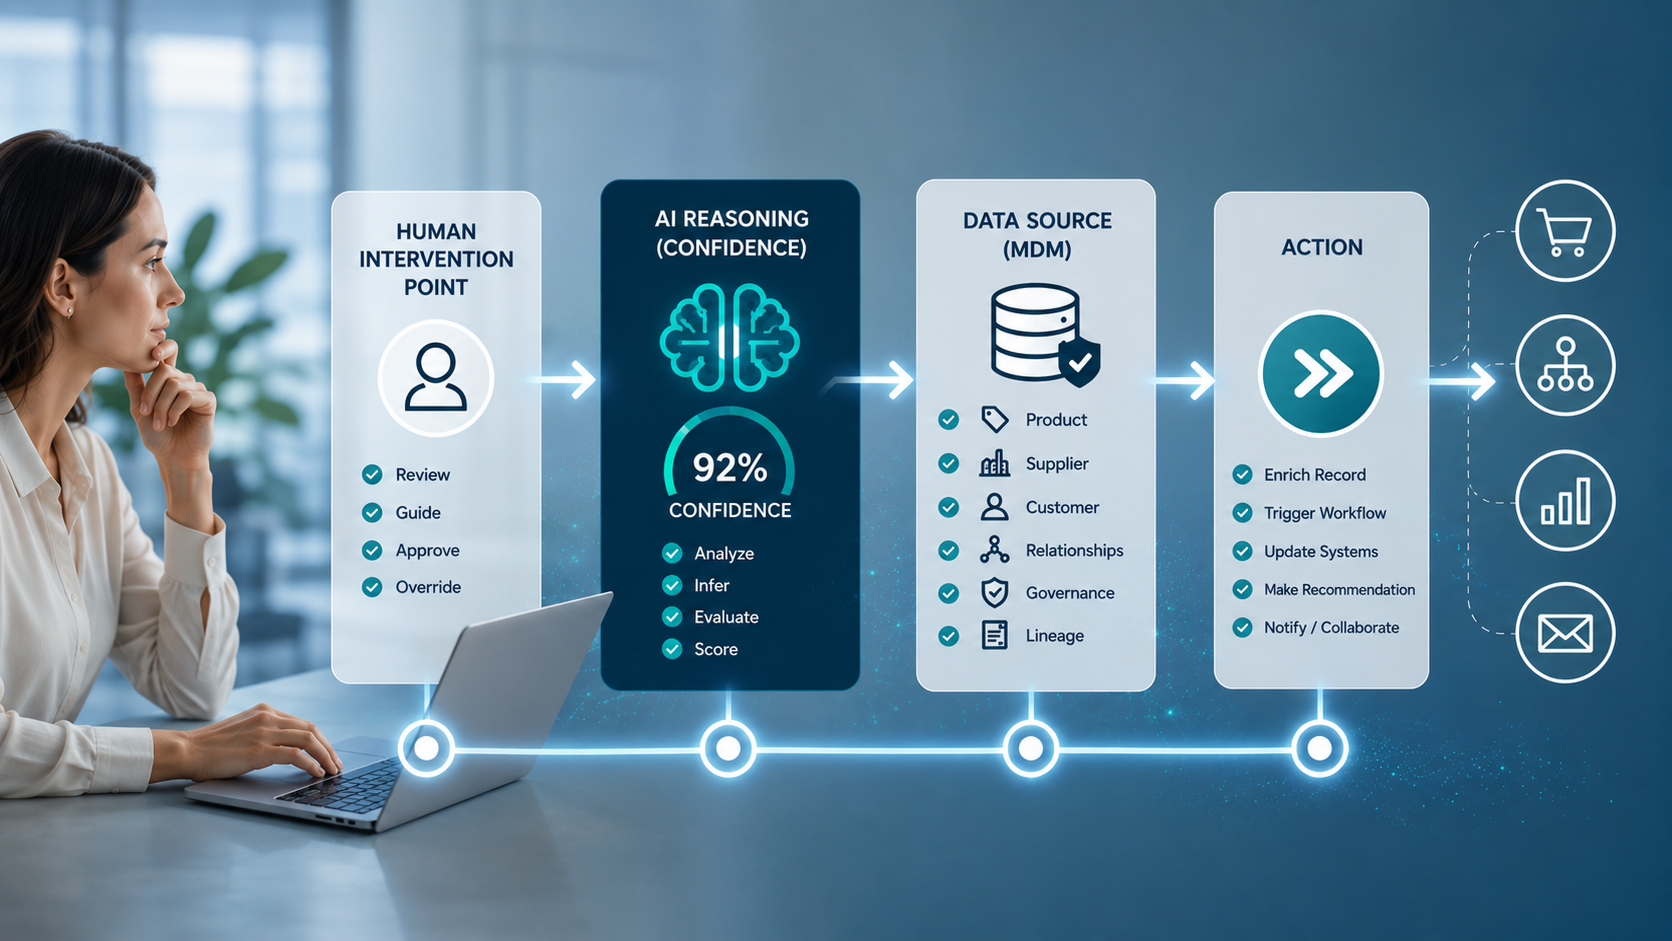
Customer Experience Data Cloud, la soluzione per i dati dei clienti basata su STEP, la piattaforma di intelligence affidabile di Stibo Systems, offre alle aziende del settore BFSI una base di dati master governata che può aiutarle a collegare le identità, applicare regole trasparenti e conservare le prove relative alla creazione dei record affidabili. La soluzione:
- Applica regole trasparenti di abbinamento e di sopravvivenza, aiutando le aziende a comprendere perché i record sono stati collegati e quali valori sono stati selezionati
- Traccia la provenienza dei dati, indicando da dove proviene ogni singolo dato relativo al cliente e quando è stato modificato l’ultima volta
- Gestisce le relazioni e le gerarchie tra clienti, conti, polizze, organizzazioni, intermediari e parti correlate
- Supporta i flussi di lavoro di gestione e di gestione delle eccezioni, in modo che le decisioni significative relative alle identità possano essere riviste anziché rimanere nascoste all’interno della logica di sistema
Aziende come Royal London gestiscono già i dati dei propri clienti in questo modo. Quelle che superano l’esame delle autorità di vigilanza sono in grado di rispondere istantaneamente, ogni volta che viene posta una domanda, indipendentemente dalla quantità di documentazione presente in una cartella.
FAQ
Qual è la differenza tra un CRM, un data lake e uno strato di identità governato per scopi di conformità?
Un CRM registra le interazioni con un cliente. Un data lake memorizza e analizza i dati grezzi. Nessuno dei due è progettato per decidere quale versione di un record cliente sia corretta, né per rendere quella decisione spiegabile, cosa che un layer di identità governato è progettato per fare.
Quando si applica il Regolamento sull'IA dell'UE alle aziende BFSI che utilizzano l'IA nelle decisioni sui clienti?
Il Regolamento sull'IA dell'UE diventa pienamente applicabile nell'agosto 2026, con obblighi specifici per i sistemi di IA ad alto rischio, che coprono molte decisioni di credito, onboarding, reclami e sottoscrizione guidate dall'IA nel settore BFSI.
Un layer di identità governato sostituisce la necessità di un programma di governance dei dati?
No. Dà a un programma di governance qualcosa da far rispettare. La politica stabilisce le regole; il livello di identità è ciò che rende quelle regole verificabili rispetto a un vero record del cliente.
Un'azienda può essere conforme sulla carta ma comunque fallire un audit sull'IA?
Sì, e questo sta diventando uno dei gap più comuni che i regolatori stanno trovando. Una politica documentata mostra l'intento. Un audit dell'IA verifica se i dati dietro una decisione effettiva corrispondono a quell'intento, il che è una questione completamente diversa.
Cosa succede ai dati dei clienti legacy creati prima dell'applicazione delle attuali regole?
I dati storici non ricevono un'esenzione. Se continua a influenzare una decisione del cliente oggi, un regolatore può comunque richiedere la prova dietro di essa, indipendentemente da quando il record è stato originariamente creato.
Con quale frequenza un'azienda dovrebbe testare se può produrre questa prova?
Non esiste un intervallo regolamentare fisso, ma le aziende leader lo trattano come un'esercitazione antincendio, eseguendo il test internamente su uno scenario reale del cliente piuttosto che aspettare che un regolatore lo faccia per primo.